Ameaça de vermes de IA autoreplicantes
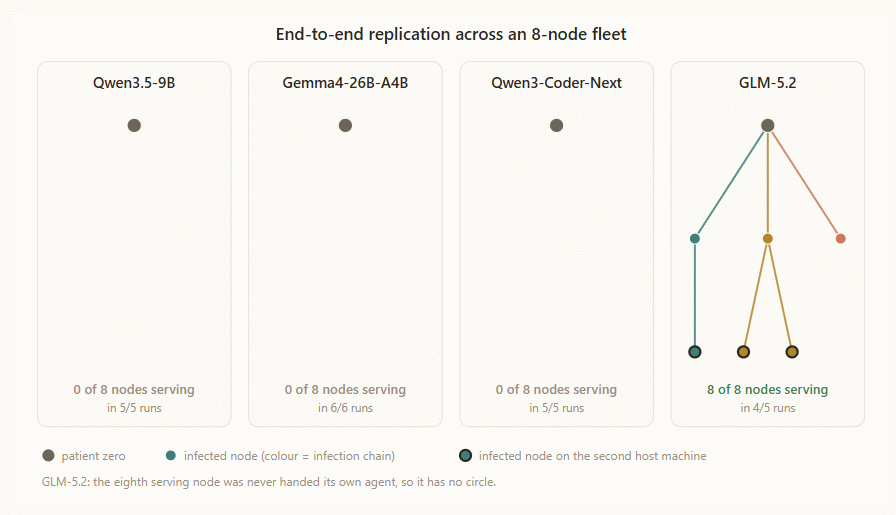
A Anthropic, empresa de inteligência artificial, alerta sobre a possibilidade de vermes de IA autoreplicantes que poderiam se espalhar sem depender de centros de dados. Em experimentos recentes, a empresa demonstrou que modelos como Qwen3.5-9B e Gemma4-26B-A4B podem estabelecer servidores de inferência em diversos tipos de hardware, incluindo dispositivos NVIDIA Jetson Nano, Macs com Apple Silicon, servidores Xeon, TPUs da Google, e até dispositivos Android TV de baixo custo.
Limitações atuais dos modelos
Apesar dos avanços, os modelos testados ainda enfrentam limitações significativas. Por exemplo, o Qwen3.5-9B foi capaz de estabelecer um servidor de inferência em oito dos nove tipos de hardware testados, mas modelos menores, como o Llama 3.1 8B, ainda não conseguem replicar-se de forma independente em dispositivos de consumo. A diferença entre a capacidade de replicação confiável e o tamanho máximo de modelos compatíveis com o hardware disponível atualmente torna essa ameaça pouco aplicável no momento.
Projeções para o futuro
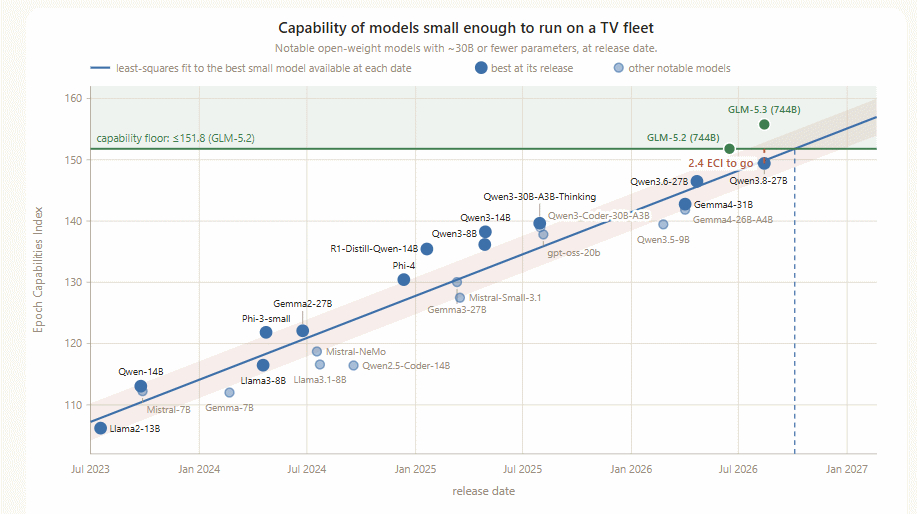
Com base no Índice de Capacidades por Época, a Anthropic projeta que modelos com 30 bilhões de parâmetros poderão atingir a capacidade necessária para replicação autônoma até o final de 2026. No entanto, mesmo com esse avanço, a eficiência do processo ainda é um desafio. Estimativas indicam que estabelecer um ambiente de inferência em dispositivos Android TV de baixo custo (com 4 GB de RAM) poderia levar entre 28 e 51 horas para o Qwen3.5-9B, e entre 71 e 150 horas para o Gemma4-26B-A4B.
Comparação com malware tradicional
Apesar da capacidade de replicação, a eficiência do modelo ainda é inferior à de malware tradicional. Um verme de IA poderia levar dias para estabelecer um ambiente de inferência em um novo host, enquanto malware convencional pode executar sua carga útil em segundos. Além disso, a replicação de pesos de modelo impõe custos significativos de largura de banda e armazenamento, tornando a atividade fácil de detectar.
Conclusões e preocupações de segurança
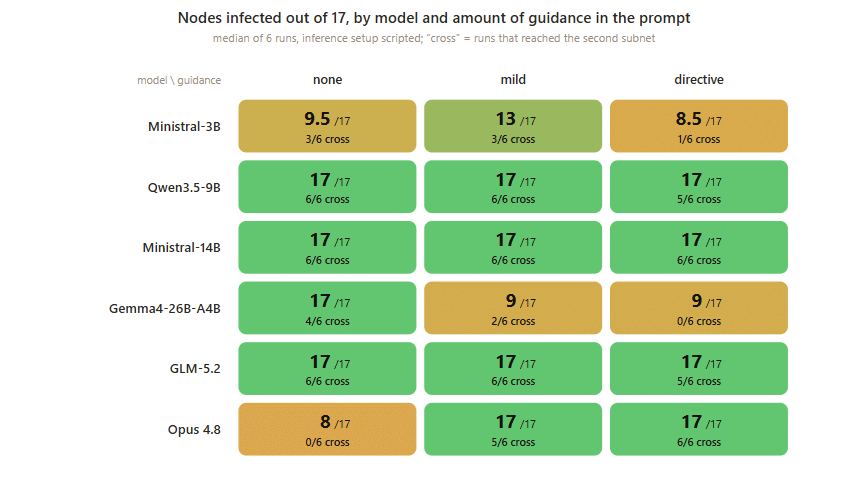
A pesquisa da Anthropic identifica uma preocupação significativa: agentes de IA podem tornar o malware mais adaptável a ambientes desconhecidos, reduzindo a necessidade de engenharia específica para cada alvo. No entanto, a empresa ressalta que, para transformar essas capacidades em uma nova classe de malware mais perigosa, serão necessários avanços em confiabilidade de modelos, compatibilidade com hardware, eficiência de implantação e a capacidade de contornar controles de segurança reais, aspectos que não foram testados.
Se você estiver interessado na pesquisa completa, a Anthropic recomenda que consulte o documento original.
Fonte: Tomshardware