Coreia do Norte usa entrevistas falsas para instalar malware e roubar criptomoedas
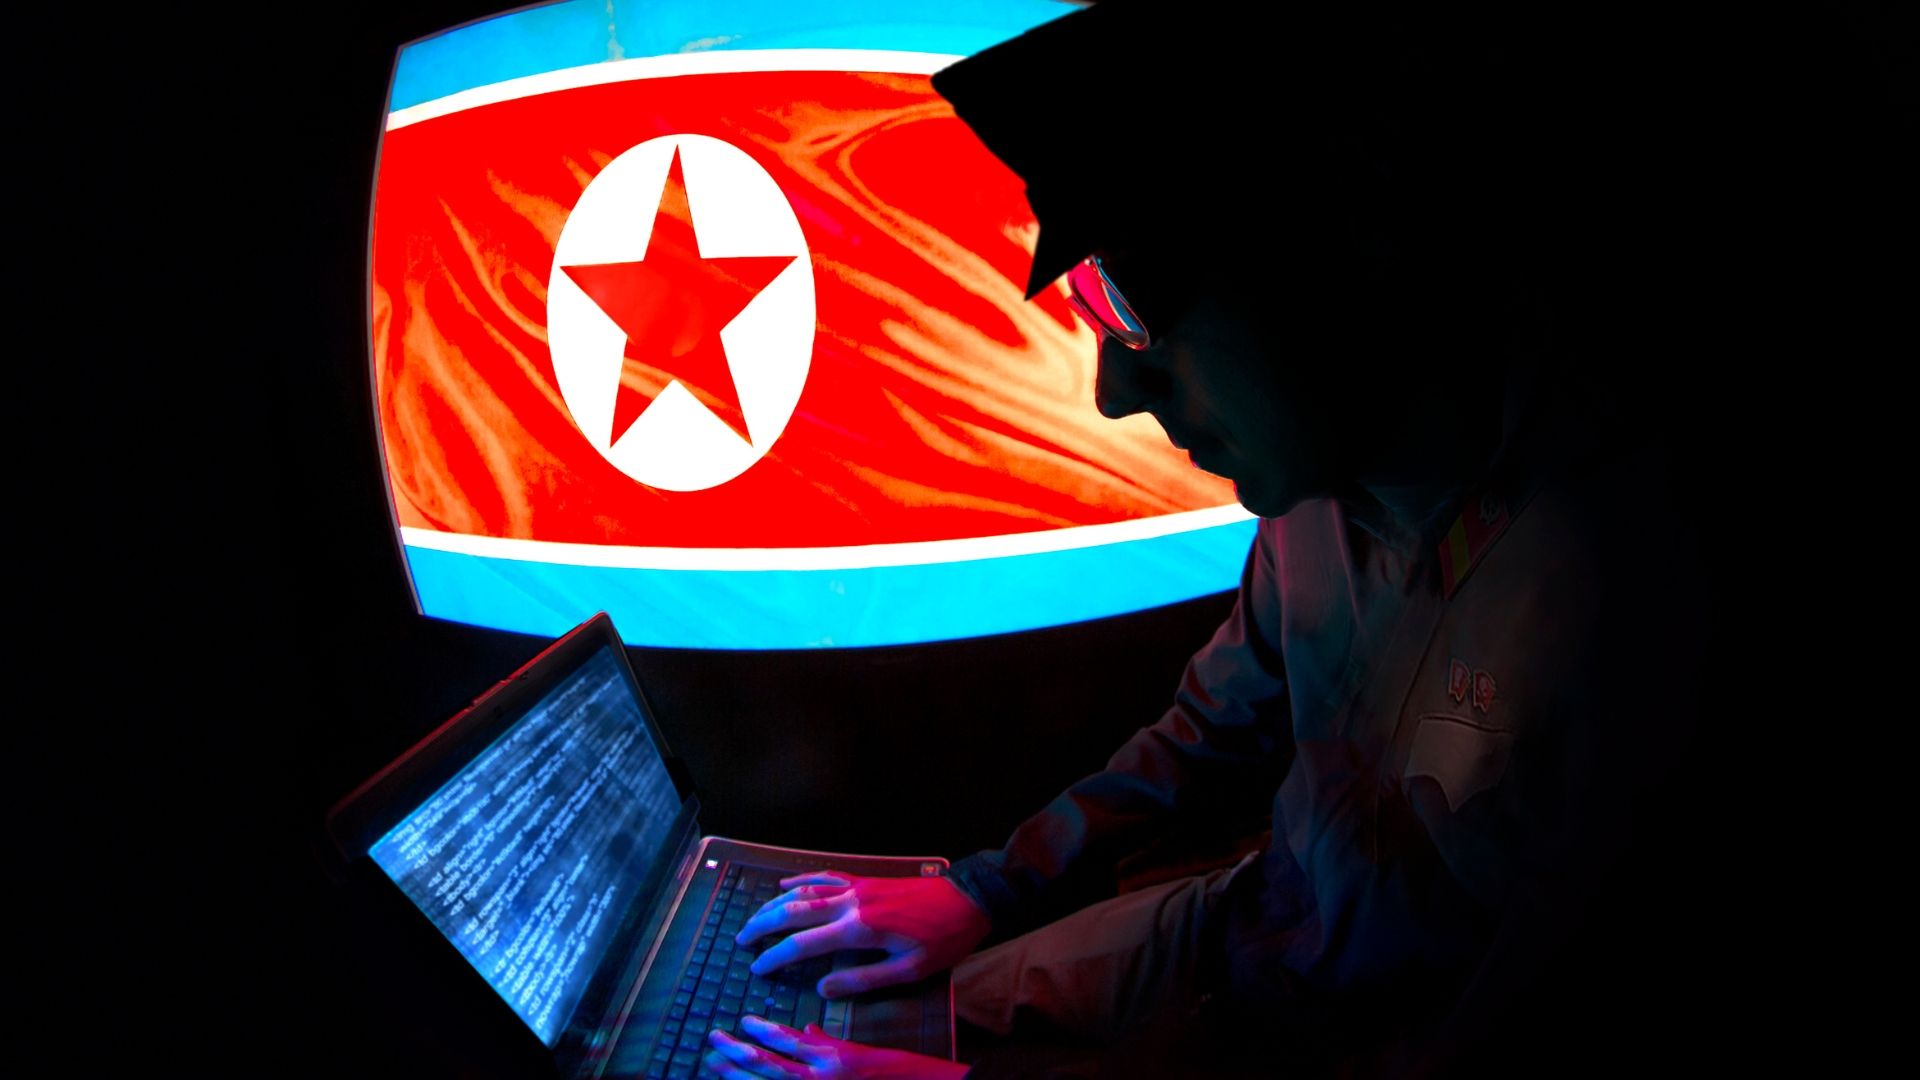
Agências de segurança em Japão, Estados Unidos, Austrália e Alemanha alertaram sobre uma campanha cibernética atribuída ao grupo ‘WaterPlum’, vinculado à Coreia do Norte, que infectou mais de 30 mil dispositivos em 100 países e comprometeu 7.000 carteiras de criptomoedas, resultando em perdas de US$ 10,71 milhões. Segundo o relatório, os fundos roubados foram direcionados ao governo da Coreia do Norte, que utiliza trabalhadores falsos em empresas legítimas para gerar cerca de US$ 500 milhões anualmente.
A operação envolve a criação de anúncios falsos de emprego em setores como tecnologia, criptomoedas e NFT, publicados em plataformas de recrutamento e redes sociais. Durante as entrevistas, os candidatos são convidados a realizar testes de programação com malware oculto, permitindo que o grupo ‘WaterPlum’ acesse os dispositivos infectados por meses, mesmo após a contratação.
As credenciais roubadas são usadas para aplicar a vagas em empresas ocidentais, como Amazon, que bloqueou mais de 1.800 candidaturas suspeitas desde 2024. As agências alertam que a Coreia do Norte, isolada economicamente por sanções, utiliza essas práticas para gerar receita. Empresas estão se protegendo, mas usuários individuais são mais vulneráveis.
Para se proteger, candidatos devem aplicar-se apenas diretamente com as empresas e usar máquinas virtuais isoladas durante entrevistas. Mais informações no relatório original.