A recente falha de segurança no PHP, que afetou milhões de sites, está ligada à escassez de recursos e à ampla utilização de versões desatualizadas do software.
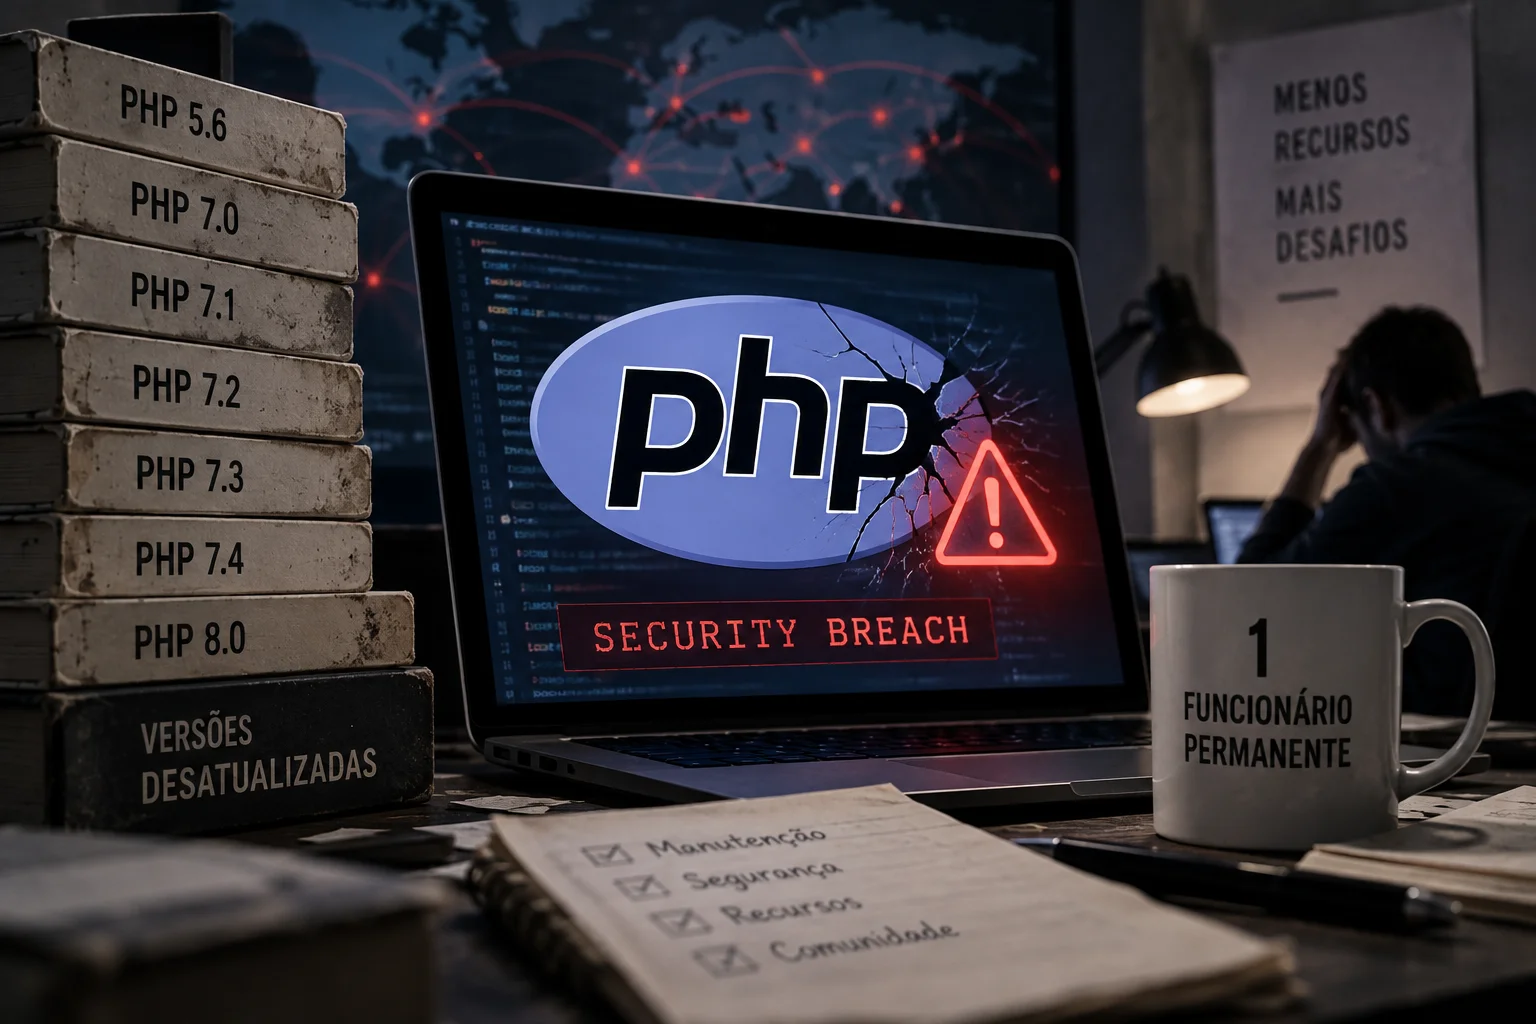
O recente vazamento de segurança no PHP, que expôs uma vulnerabilidade crítica de execução remota de código, está diretamente ligado à escassez de recursos financeiros e humanos para manter o projeto. A PHP Foundation, responsável pelo desenvolvimento e manutenção da linguagem, conta com apenas um funcionário permanente e 14 colaboradores que atuam de forma parcial, segundo informações divulgadas.
Uma equipe sobrecarregada
Elizabeth Barron, diretora executiva da PHP Foundation, explicou em entrevista à Reuters que a equipe está sobrecarregada, especialmente com o aumento exponencial de relatórios de vulnerabilidades identificados por ferramentas de inteligência artificial. A fundação colabora com empresas e firmas de segurança, mas a falta de recursos limita a capacidade de responder rapidamente a problemas críticos.
A vulnerabilidade que gerou o incidente, conhecida como PHP2Shell, foi descoberta em 2024, mas só foi corrigida em 2026. A falta de financiamento atrasou a resolução do problema, que envolveu uma condição de falha de memória (OOM) complexa. A Chainguard, uma empresa de segurança, acelerou acidentalmente a divulgação da vulnerabilidade, aumentando o risco de exploração.
Versões desatualizadas e o impacto no ecossistema
Apesar da disponibilidade de patches, a maioria dos servidores ainda utiliza versões desatualizadas do PHP. Estatísticas revelam que cerca de 73% das instalações estão rodando versões fora do suporte (EOL), incluindo 7,7% ainda com o PHP 5.x, uma versão que chegou ao fim de vida em 2018.
Essa situação é especialmente preocupante, pois a atualização para versões mais recentes, como a 8.x, exigiria apenas ajustes mínimos no código, muitos dos quais já eram previstos há anos. Ferramentas automatizadas de correção de código, disponíveis há anos, poderiam facilitar o processo, mas a falta de priorização por parte dos administradores de sistemas e empresas deixou o problema persistir.
Uma crise sistêmica
A crise não se limita ao PHP Foundation. Profissionais da área já alertavam há décadas sobre a necessidade de atualizações contínuas, especialmente considerando que muitas distribuições de Linux já vinham aplicando correções retroativas. A falta de investimento em manutenção e segurança de software de código aberto revela uma falha estrutural no ecossistema tecnológico.
A PHP Foundation agradece o apoio financeiro recebido, mas reconhece que, sem recursos adicionais, será difícil manter a qualidade e a segurança do projeto. O incidente serve como um alerta para que empresas que dependem do PHP aumentem seu investimento em manutenção e atualização de sistemas.
Fonte: Reuters